Miért fontos a jelszavak erősségének rendszeres ellenőrzése
A jelszóbiztonság egyik legveszélyesebb tévhite, hogy egy bonyolultnak tűnő karaktersorozat automatikusan védelmet nyújt. A valóság ezzel szemben az, hogy egy látszólag erős, de egy korábbi adatszivárgásban már kompromittálódott jelszó valójában gyengébb védelmet ad, mint egy egyszerűbb, de teljesen egyedi jelmondat.
A valódi védelem megértéséhez le kell bontanunk egy makacs mítoszt: a jelszó erőssége két, egymástól független pilléren nyugszik. Az egyik a matematikai összetettség (entrópia), a másik pedig az eddigi szivárgásoktól való mentesség. A megbízható tesztelés éppen ezért a helyi entrópiaszámítás és a kiszivárgott adatbázisok biztonságos ellenőrzésének kombinációja. Bár a modern hitelesítési formák, mint a Passkeys technológia vagy a YubiKey hardverkulcsok már jelszómentes jövőt ígérnek, a meglévő belépési adataid tudatos ellenőrzése ma is alapvető lépés a fiókjaid védelmében.
Hogyan működik egy megbízható jelszó erősség ellenőrző
Az első és legfontosabb szabály: soha ne gépeld be az éles jelszavadat egy véletlenszerűen talált weboldalra, mert ezzel egyenesen egy ismeretlen szervernek szolgáltatod ki a hitelesítési adatodat. A valóban megbízható eszközök ezzel szemben a böngésződben, helyileg futtatják le az ellenőrzést: matematikai entrópiát számolnak (a karakterek variációs gazdagságát és kiszámíthatatlanságát mérik) anélkül, hogy a beírt adat elhagyná a gépedet. Ha külső adatbázist vizsgálnak, azt kizárólag a Have I Been Pwned által is használt K-Anonymity modellel teszik, ahol a jelszavad lenyomatának csak az első néhány karaktere utazik a hálózaton.
A megbízható jelszóvizsgálat ezért a matematikai véletlenszerűség mérése mellett aktívan keresi a korábbi adatszivárgásokból ismert mintákat és a szótári szavakat is. Egy speciális karakterekkel teletűzdelt kombináció valójában gyenge védelmet nyújt, ha egy korábbi incidens során már nyilvánosságra került. Az ellenőrzés valódi célja tehát a tényleges feltörési kockázatok feltárása a helyi elemzés és a biztonságos adatbázis-összevetés révén.
Teszteld a jelszavaidat biztonságosan lépésről lépésre
Nézzük azt a megbízható folyamatot, amellyel a saját böngésződben ellenőrizheted a kódjaidat, elkerülve a felesleges kockázatot, miközben pontos képet kapsz a védelmed állapotáról.
Bízd a munkát egy professzionális jelszókezelőre: az olyan alkalmazások, mint a Bitwarden, a 1Password vagy a KeePass, beépített funkcióval folyamatosan figyelik a mentett belépési adataidat, és azonnal jeleznek, ha valamelyik gyenge vagy korábbi adatszivárgásban érintett.
Használd a Have I Been Pwned „Passwords” funkcióját: a szolgáltatás Passwords menüpontja alatt a K-Anonymity modell révén anélkül vizsgálhatod meg egy jelszó korábbi kompromittálódását, hogy magát a karaktersort elküldenéd a szerverre.
Aktiváld a böngésződ beépített jelszófigyelését: a modern böngészők, például a Chrome vagy a Firefox, saját jelszókezelőjükkel automatikusan figyelmeztetnek, amint egy mentett jelszavad felbukkan egy ismert adatbázisban.
Vess be helyi, nyílt forráskódú eszközöket (haladóknak): offline parancssori megoldásokkal a teljes letöltött szivárgási adatbázist helyben, a saját gépeden vetheted össze a jelszavaiddal, így garantáltan semmilyen adatcsomag nem hagyja el a rendszeredet.
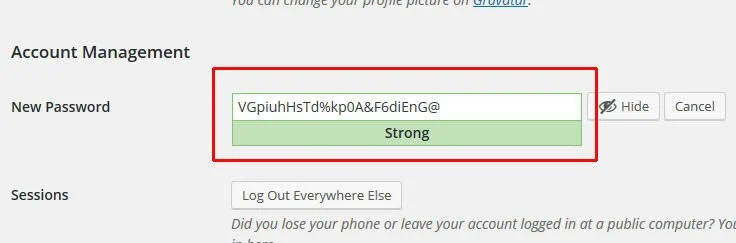
Ne felejtsd el, hogy a WordPress-ben beépítetten is van jelszó erősség ellenőrző. Így már regisztrálásnál vagy jelszócserénél mutatja, ha bonyolítani kéne a jelszón.
A WordPress oldalak jelszóbiztonságának speciális szempontjai
Gyakran tapasztalom, hogy a weboldal-tulajdonosok a bővítmények frissítésére koncentrálnak, miközben a belépési pontok védelme háttérbe szorul. Egy online szolgáltatásnál vagy céges weboldalnál a leggyakoribb támadási felület a gyenge felhasználói vagy adminisztrátori jelszó, amelyet az automatizált robotok szótáralapú próbálkozásokkal könnyedén feltörnek. Hiába a legfrissebb szoftververzió, ha a szerkesztők vagy adminisztrátorok könnyen kitalálható jelszavakat használnak, a támadók gyakorlatilag akadálytalanul veszik át az irányítást a teljes rendszer felett.
A WordPress CMS védelmének valódi megerősítéséhez a jelszó-higiénia mellett érdemes a modern hitelesítési formák felé fordulnod. A Passkeys technológia biometrikus azonosítással váltja ki a szöveges kódokat, míg a fizikai YubiKey biztonsági kulcsok hardveres szinten akadályozzák meg az illetéktelen belépést még adathalászat esetén is. Mindezt kiegészítve a bejelentkezési kísérletek korlátozása (rate limiting) minimalizálja az automatizált támadások sikerének esélyét.
Azért kiemelném, hogy egy honlap védelmének csak egy kis szelete a megfelelő, erős jelszó. Egy WordPress honlap védelme sok tényezőből, feladatból áll.
A jelszóellenőrzésen túl a digitális biztonságodért
A weboldalad és a személyes fiókjaid megóvása során fontos tudatosítanod, hogy a digitális biztonság nem egy egyszeri projekt, hanem egy folyamatosan fenntartandó állapot. A tudatos jelszóválasztás és a belépési pontok rendszeres felülvizsgálata megóv a kellemetlen meglepetésektől: alakíts ki stabil digitális védelmi rutint még ma.
Természetesen ne feledkezz meg aktív víruskeresőről és jó router-ről, ami segíthet megvédeni megfelelő tűzfallal.
Gyakori kérdések a jelszavak biztonságáról
Hogyan működik a megbízható jelszó erősség ellenőrző?
A jelszó erősség ellenőrző felméri a karakterek számát, összetettségét és kiszámíthatóságát. A korszerű eszközök helyben, a böngésződben futnak, így a beírt kódjaidat nem küldik el külső szerverekre. Azt javaslom, hogy a vizsgálat során kerüld a valós, éles belépési adataid tesztelését idegen weboldalakon.
Biztonságos a böngészők beépített jelszókezelőjét használnom?
Igen, a népszerű böngészők védelme kényelmes és megbízható alapot nyújt a mindennapokban. Figyelmeztetnek, ha egy mentett kódod kiszivárgott adatbázisban szerepel. Ha azonban több eszközön dolgozol, vagy kényes céges adatokat kezelsz, egy dedikált jelszószéf használatát tartom célszerűbbnek.
Miért nem elég önmagában a WordPress bővítmények frissítése?
A frissítések lezárják a programhibákat, de a gyenge adminisztrátori belépési adatokat nem javítják ki helyetted. Az automatizált robotok szótáralapú próbálkozásokkal könnyen feltörik a sablonos kódokat. Javaslom a bejelentkezési kísérletek szigorú korlátozását és a kétlépcsős azonosítást.
Hogyan növelhetem az oldalam védelmét a jelszavakon túl?
A hagyományos karakterláncok mellé érdemes korszerűbb hitelesítést bevezetned a felületeiden. A biometrikus azonosítást nyújtó Passkeys és a fizikai hardverkulcsok, mint a YubiKey, hatékonyan kivédik az adathalászatot. Ezzel a módszerrel még ellopott jelszó esetén is zárt marad a fiókod.
Milyen gyakran érdemes ellenőriznem a mentett jelszavaimat?
Azt tanácsolom, hogy negyedévente tekints át minden fontosabb hozzáférést a rendszereidben. Ha egy szolgáltató adatvédelmi incidensről számol be, az érintett karaktersorozatot azonnal cseréld le. A digitális biztonság fenntartása egy folyamatos rutin, nem pedig egyszeri beállítás.