Miért ragaszkodom a manuális telepítéshez?
Sokan az egykattintásos telepítők kényelmét választják, ami érthető is egy hobbioldalnál. A probléma az, hogy ez a gyorsaság gyakran láthatatlan biztonsági réseket hagy maga után, amelyek egy üzleti projektnél később komoly fejfájást okoznak.
Üzleti projekteknél viszont a manuális telepítéssel nyert kontroll elengedhetetlen. Amikor te hozod létre az adatbázist és te konfigurálod a fájlokat, pontosan tudod, mi történik a motorháztető alatt, így már az induláskor kiküszöbölheted a tipikus sebezhetőségeket. Aki pedig a sebességet és az automatizálást is fontosnak tartja, annak ott a parancssori WP-CLI.
Az előkészületek a WordPress telepítéséhez
Mielőtt belevágnál a manuális telepítésbe, ellenőrizd, hogy a szerverkörnyezet megfelel-e a mai kor elvárásainak. A stabil működéshez legalább PHP 7.4-es verzióra, valamint MySQL 5.7 vagy MariaDB 10.3 adatbázis-motorra lesz szükséged. (Aktuális ajánlott környezet.) A HTTPS megléte ma már nem kérdés: az SSL-tanúsítvány alapvető a látogatóid és a szerver közötti kommunikáció védelméhez. Ha ezek a feltételek nem teljesülnek, az oldalad már az induláskor sebezhető lesz és funkcionális hibákat produkálhat.
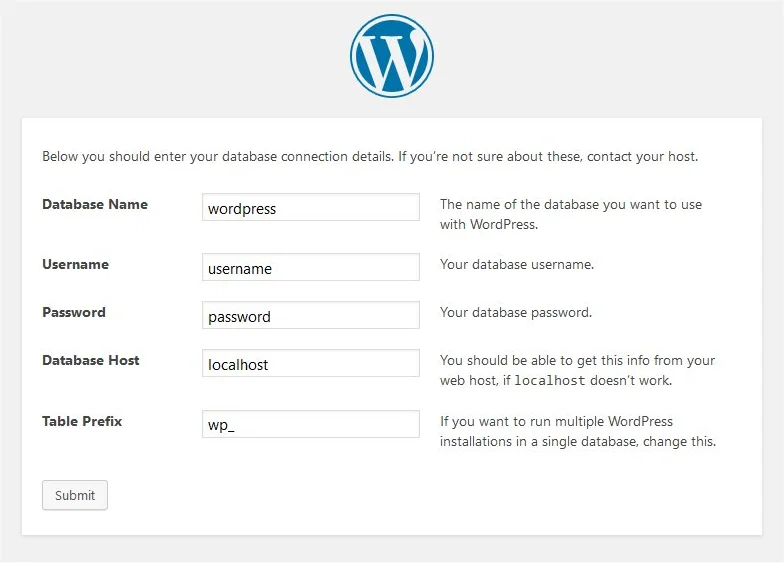
A telepítéshez szükséged lesz egy stabil SFTP-elérésre, amellyel a tiszta forrásfájlokat feltöltheted a gyökérkönyvtárba. Ezzel egy időben hozz létre egy új adatbázist a tárhelyed vezérlőpultján. Kritikusan fontos, hogy az adatbázishoz rendelt felhasználó kizárólag ehhez az egy adatbázishoz férjen hozzá – ez a least privilege elvének alapja. A telepítő varázslóban vagy a `wp-config.php` fájlban ezeket az adatokat kell majd megadnod: adatbázisnév, felhasználó, jelszó, kiszolgáló és egy egyedi tábla-előtag.
A telepítés biztonsági buktatói és megoldásaik
Gyakori hiba, hogy a kényelem oltárán feláldozzák a biztonságot, és meghagyják az alapértelmezett beállításokat. Az automata telepítők szinte mindig a sablonos `wp_` tábla-előtaggal dolgoznak, ami nyitott kapu a támadó scripteknek. A manuális telepítés során viszont a `wp-config.php` fájlban azonnal beállíthatsz egy teljesen egyedi előtagot. Ez az egyszerű lépés jelentősen megnehezíti az automatizált SQL-injekciós támadásokat, mivel a robotok nem találják a célpontot.
Persze az egyedi tábla-előtag csak az első védelmi vonal. A teljes képhez hozzátartozik az erős, egyedi adminisztrátori jelszó és a rendszeres frissítések fegyelme is. A biztonság mindig több, egymásra épülő rétegből áll; minden egyes beállítás a támadási felület csökkentését célozza.
A fájlrendszer jogosultságainak precíz beállítása a szerveroldali védelem egyik alappillére. A szakmai gyakorlat szerint a könyvtáraknál a 755-ös, a fájloknál pedig a 644-es jogosultsági szint az optimális. Ez a konfiguráció szavatolja, hogy a webszerver ki tudja szolgálni a tartalmakat, de illetéktelenek nem írhatják felül a forráskódot. A helyes jogosultságok beállítása a szerver teljesítményét is javítja, mert megelőzi a felesleges írási-olvasási műveleteket és a jogosultság-ellenőrzési hibákat. A leggyorsabb és legstabilabb telepítést a parancssori WP-CLI segítségével érheted el, amellyel mindezeket a paramétereket szkriptelve, automatizáltan élesítheted.
Mit tegyél a telepítés után a biztonság fenntartásáért?
A parancssori telepítés a WP-CLI (a WordPress hivatalos parancssori interfésze) használatával egy modern, hatékony alternatíva. Ötvözi a manuális eljárás szigorú kontrollját a villámgyors, automatizált munkafolyamatokkal. Ezzel a módszerrel szkriptekkel, másodpercek alatt elvégezheted az alapkonfigurációt és a jogosultságok beállítását.
Szakmai tapasztalatom szerint a weboldal elkészítése csak a kiindulópont. A biztonság egy folyamatosan menedzselendő terület, amely rendszeres figyelmet és naprakészséget követel. Építs be a rutinodba egy megbízható mentési stratégiát, és időnként ellenőrizd a szerver naplófájljait gyanús aktivitás után kutatva.
Gyakori kérdések a WordPress telepítéséről
Milyen jogosultságokat állítsak be a tárhelyemen a fájlokra?
Azt javaslom, hogy a könyvtárakra következetesen a 755-ös, a fájlokra pedig a 644-es jogosultságot állítsd be. Így a webszerver működése zavartalan lesz, miközben az illetéktelen kódfuttatás kockázatát minimalizálod.
Miért nem elég a wp_ adatbázis-előtag megváltoztatása?
Az egyedi prefix megnehezíti az automatizált SQL-támadásokat, de önmagában kevés. A védelem több rétegből áll: egészítsd ki erős adminisztrátori jelszavakkal és a bővítmények rendszeres frissítésével.
Hogyan telepíthetem a WordPress-t alkönyvtárba a fő domain helyett?
Ha a WordPress fájljait nem a gyökérkönyvtárba, hanem egy külön mappába (pl. `/blog`) töltöd fel SFTP-n, a rendszer automatikusan oda települ. Az oldalad ekkor a `domain.hu/blog` címen lesz elérhető.
Mikor érdemes a WP-CLI eszközt választanom a telepítéshez?
A WP-CLI használatát akkor javaslom, ha van SSH-hozzáférésed a tárhelyhez, és szeretnéd a telepítési folyamatot gyorsítani, illetve automatizálni. Parancssorból szkriptekkel hatékonyabban dolgozhatsz.
Mit tegyek közvetlenül a sikeres telepítés befejezése után?
A munka itt nem ér véget. Első lépésként állíts be egy megbízható, automatizált mentési rutint. Ezt követően rendszeresen ellenőrizd a szerver naplófájljait, és gondoskodj a bővítmények naprakészen tartásáról.